パソコンインターネット


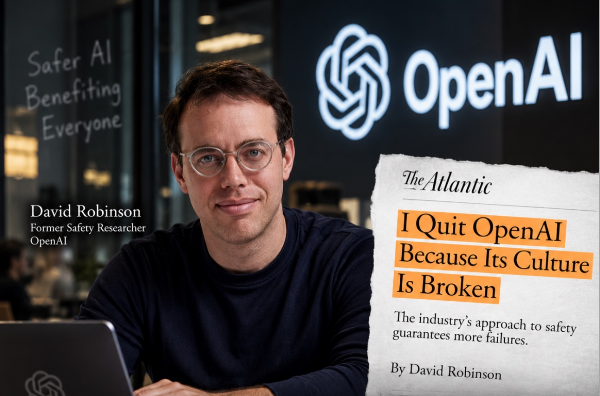 OpenAIの安全システムチームの中核人物であるデビッド・ロビンソン氏が同社を辞任した。OpenAIの広報担当者は2026年10月2日金曜日、Business Insiderに対し、ロビンソン氏が先週退社したことを確認した。
人工知能(AI)を開発する米オープンAIの元社員が、破局的な事態を避けるために業界は航空や原子力発電と同等の多層的な安全対策を導入すべきだと訴え、AIの安全性確保のための呼びかけに加わったデビッド・ロビンソンDavid Robinson 氏は米誌アトランティックに寄稿した記事で、AIエージェントの開発スピードと高度化があまりに早く、遠からず制御不能に陥り最悪の場合は人類を滅ぼす可能性があるとする業界内外からの警告に同調した。
ロビンソン氏は、AIエージェントが制御空間から抜け出し自律的にさまざまな対象を攻撃した事例など、初夏以降に相次いで報告された懸念すべき事案を引き合いに出し、より高速で強力なAI機能の開発を急ぐあまり、業界が安全対策を十分に重視していないと指摘した。
ロビンソン氏はオープンAIに3年半在籍し、同社で最も古くから勤める社員の一人だったという。最近発覚した一連のミスについて、ロビンソン氏は「開発スピードと柔軟性を最優先する運用体制」に起因する典型的なものだと分析。「このような事象が起こり得る環境は、人間よりも賢くなり、人間の意図に反した挙動を示すかもしれない人工の『知性』を育成する場として不適格だ」と断じた。
さらに、最先端のAI研究機関は、一度の不測の人為的ミスが破局的な事態につながらないよう、航空産業や原子力産業のように冗長化された安全策と綿密な計画に基づいて運用されるべきだと主張した。
また、AIが人間の価値観に沿って行動するよう訓練する業界用語「アラインメント(概念の整合,価値整合)」の重要性を強調しつつも、業界はこれを習得するどころか、定義することすらできていないと批判した。
さらに懸念すべき点として、AIモデルは自身がテストを受けている最中であることを検知する能力を高めており、実際に運用環境に投入された際には異なる挙動を見せて開発者を欺く可能性があると指摘した。参照記事 参考記事:OpenAIの安全システム責任者デビッド・ロビンソン氏が辞任、業界の「根本的な」文化問題を指摘: 、、、、記事は、さも予想外とでも言いたげな内容だが、これまで人工知能が悪事を行うなど、筆者が少年マガジンを読んでいた時代からSF漫画の定番だった。その後も小説で、映画で幾度も題材にされた。そんな事が現実になるかもしれないと聞いても驚きはない。SFでは、そんな万能なAIを独裁国家が手に入れ、地球の制服を狙う筋書きだった。そんな現実化こそが恐ろしいことで、AIを使って、素人でも簡単にハッカーになれる時代の到来が想像できる。手塚治虫の「鉄腕アトム」が描いた時代がそれだった。AIに対し国連並みの国際機関、防衛軍が必要な時代が来たという事だろう。参考:AIを悪用したサイバー攻撃とは?「AIで守る」対策から、手口・事例まで完全ガイド―2026年版:政府の対策パッケージと最新事例をもとに解説―:


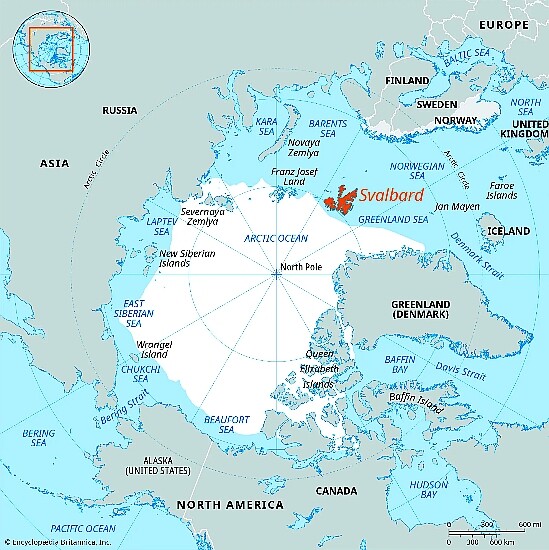 ロイターは2026年9月10日付で、ロシア軍の深海調査組織GUGIが同年春、ノルウェー領スバールバル(スヴァールバル)諸島(Svalbard Islands)周辺で海底ケーブルを痕跡なく無力化する技術の展開訓練を行い、英国、ノルウェー、米国の共同作戦に阻まれたと報じた。西側当局筋2人の説明に基づくもので、ケーブルへの実害はなかったという。
深海潜水艇で技術の展開を模擬:ロイターによると、GUGIは深海潜水艇を使い、海底ケーブルを無力化する高度な技術の展開をシミュレーションした。英・ノルウェー・米国の部隊はロシア艦艇を追跡して対峙し、訓練の完遂を阻んだという。スバールバル諸島とノルウェー本土を結ぶ海底光ファイバーケーブルは2本あり、最深部では水深2700メートルに敷設されている。今回の訓練は技術展開の模擬にとどまり、ケーブル切断や損傷が成功した事案ではない。ロイターは、ロシア国防省が取材要請に回答しなかったと伝えた。クレムリンは、NATO諸国での破壊工作やNATOとの対決を企図しているとの見方を否定している。
 英・ノルウェーは4月に監視作戦を公表:英国政府は2026年4月9日(現地時間)、ノルウェーを含む同盟国と協力し、GUGI関連部隊による重要海底インフラ周辺での活動を監視したと発表した。GUGI部隊とアクラ級潜水艦はロシアへ帰還し、秘密裏に作戦を完了できなかったとしている。
ノルウェー政府も同日(現地時間)、自国と英国の海域内や周辺でGUGIが活動したと発表。P-8海上哨戒機やフリゲート艦を投入した共同軍事作戦に参加し、ロシアが深海で西側の重要インフラを地図化し、破壊しうる能力の開発を続けているとの認識を示した。参照記事
 4月の政府発表は監視・対処の事実を公表した一方、スバールバル諸島周辺という訓練地点、海底ケーブルを無力化する秘密技術、米国の関与は明らかにしていなかった。これらの具体的内容は今回のロイター報道で、西側当局筋の説明に基づく。
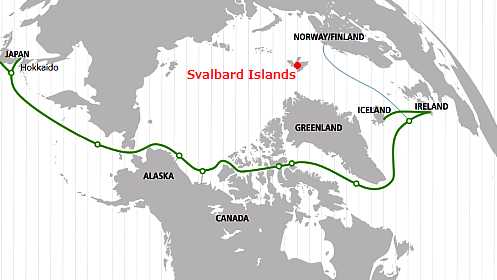
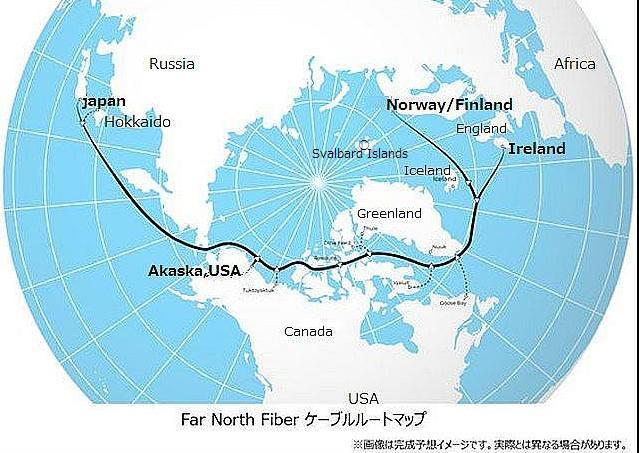
、、、左右下図はすでに公開されている、アジアから米、北欧、欧州、をつなぐ海底ケーブルの実施計画図。将来的には、ロシアにとっても重要なデータ回線であり、すぐに破壊とはならないだろうが、Natoの最前線がフィンランドにまで伸びる現実を見れば、西側の北極海での覇権確保は重要案件だろう。 過去ブログ:2026年9月Google,フィンランドでの大型データセンター計画で長期原発電力を確保の背景:、、、筆者の理解では、すでに北米大陸からの大西洋、北極海ケーブルFar North Fiber (FNF) は実施計画に入り、アジアからの新たな大容量回線ケーブルや中継地(日本では北海道、苫小牧?)が検討中と見ているが、詳細は不明。このルートを安保上重要視する米国は、アイスランドIceland(現デンマーク領)の領土化や同島への米軍基地配備に言及し物議となった。
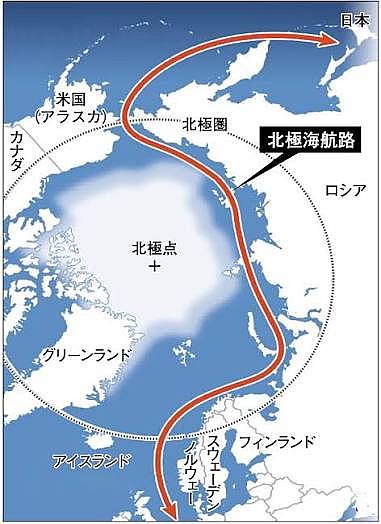
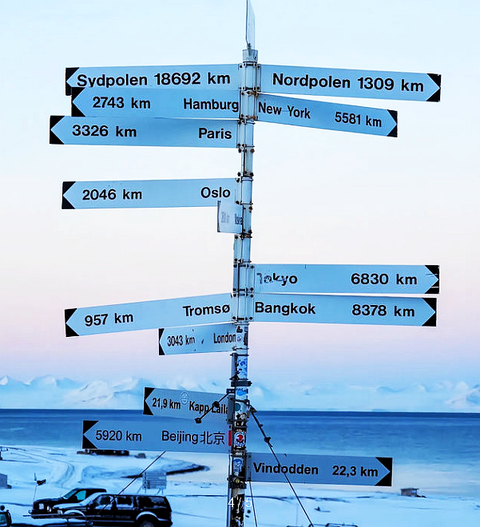
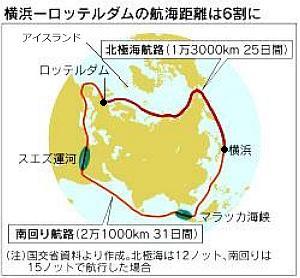 アジア、日本にとっても、北極海航路は貿易上重要であり、同時に、海底ケーブルも遅延のない相互通信、データの高速処理や電子取引の面から見ても重要だろう。右のアイスランドの標識には、Tokyoまで直線距離?で6830km,New
York 5581km,Paris 3326km,Osloまで2046kmとある。

 報道によると、松本尚デジタル相は2026年9月11日の閣議後会見で、各府省庁の職員が共通で利用する業務環境「GSS」が不正アクセスを受け、政府職員らに関する個人情報約24万件が漏えいした可能性があると明らかにした。
氏名や住所などが漏えいした可能性:同会見で漏えいした可能性があるとされた情報には、氏名、メールアドレス、電話番号、住所などが含まれる。現時点で情報の悪用は確認されていないと報じられている。
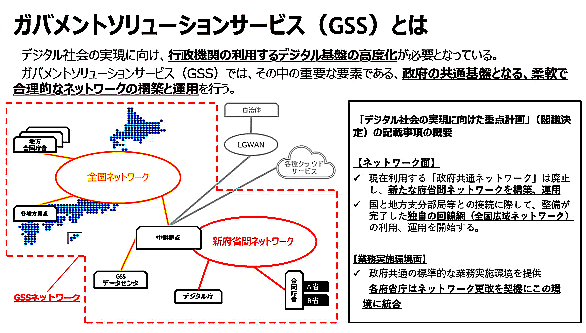 GSSは、デジタル庁が各府省庁向けに提供する政府共通の業務環境だ。デジタル庁によると、業務用PCやネットワーク、各種セキュリティ対策などを含む標準的な業務実施環境として整備されている。
約24万件は、漏えいした可能性がある個人情報の件数として報じられた数字で、対象人数や重複の有無は現時点で確認できない。また、約24万件の情報流出が確定したとの公表ではなく、漏えいの可能性がある段階とされている。参照記事 参照記事:政府職員を支えるインフラ「GSS」:過去ブログ:2026年9月追記:政府、2032年目途に能動的サイバー防御の合同拠点整備と汚職発覚:、、、行政内部の不祥事の次は、政府職員の個人情報の漏えいだ。どんなデジタル情報も、所詮人間が作った電子システムの中にあれば、いずれ侵入され抜き取られたり改ざんされる。デジタル化は高速で便利だがハッカーには万全ではない。その懸念から、米国の一部の行政間では今も重要な情報伝達にはFAXが使用されているという。
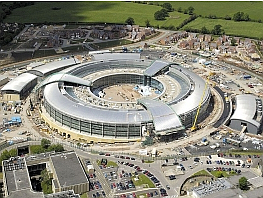
 イギリス政府には情報局保安部(MI5)、対外情報部(MI6)、そして英政府通信本部(GCHQ)の三つの情報機関があり、規模は、サイバーセキュリティーと通信傍受情報を主な任務とするGCHQが最大。本部はイングランド南西部チェルトナムCheltenham (UK)にあり、「ドーナツ'the Doughnut'.
」として知られる。過去ブログ:2026年6月英情報当局がロシア兵約50万人がウクライナ戦争で死亡と中露への警戒述べる:

 共同通信によると、政府は2026年9月8日、東京・新宿区市谷本村町の防衛省隣接地に、警察や自衛隊などが入るサイバー防御の合同拠点庁舎を整備する方針を固めた。攻撃元のサーバーなどへのアクセス・無害化措置を含む「能動的サイバー防御」の拠点として、2032年ごろの完成を目指すという。
予定地は警視庁第5機動隊庁舎の跡地。警察庁サイバー特別捜査部、自衛隊のサイバー関係部隊、国家サイバー統括室(NCO)の入居が見込まれる。
NCOは2025年7月、内閣サイバーセキュリティセンターを改組して設置され、サイバーセキュリティ確保に関する総合調整を担う。共同通信によると、現在は大部分が東京・赤坂の民間ビルに入居している。政府の能動的サイバー防御では、NCOによる総合調整の下、警察と防衛省・自衛隊が連携してアクセス・無害化措置に当たる枠組みが整備されている。
防衛省は2027年度予算の概算要求に「拠点庁舎整備に向けた設計」を事項要求として盛り込み、2027年度から設計に着手する予定。2032年ごろは庁舎完成の目標で、現時点で予算成立や着工を意味するものではない。一方、同じ警視庁第5機動隊庁舎跡地では、2026年7月時点で防衛省と財務省による国家公務員宿舎の整備計画も報じられている。今回の合同拠点庁舎との用地・計画上の関係は、現時点で確認できない。、、、、能動的、かつ無害化措置という以上、日本側が相手にサイバー攻撃するというもので、相当高度な技術が要求されるだろう。この為にもスパイ防止法の成立が期待される。
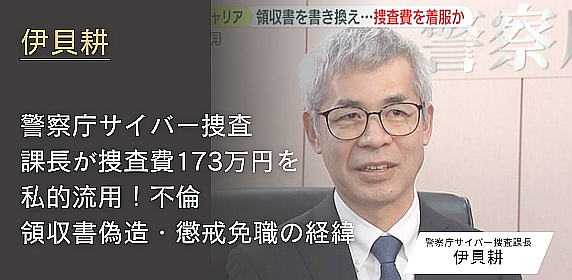 2026年9月10日:捜査員の不正も発覚:警察庁が2026年9月10日、伊貝耕(いかい こう)前サイバー捜査課長(55)を懲戒免職処分にしたと報じられた。海外出張に絡む捜査費約170万円を不正に得て私的に流用したなどとされ、警視庁は同日、詐欺、背任、偽造有印私文書行使の容疑で同氏を東京地検に書類送検した。
今回の不正取得や私的流用は、懲戒処分の理由や刑事事件の容疑として報じられた内容であり、刑事責任が確定したものではない。警察庁の人事資料では、伊貝氏は2026年5月1日時点でサイバー警察局サイバー捜査課長を務めていた。6月26日付で増沢五郎氏が同課長に就任しており、伊貝氏は処分時点では前課長だった。報道によると、処分時点の所属は長官官房付で、階級は警視長だった。参照記事 参照記事
、、、幸い発覚したが、相も変わらず役人、政治家の非国民的行為は止む気配がない。もっと管理職に対し連帯責任の追及を徹底すべきで、相手が警官であっても疑(うたぐ)って対応すべきだろう。脇が甘いから、こんな犯罪がはびこる。伊貝への罰が懲戒免職だけなら罰が軽すぎる。それにしても、こんな部署と人員が国のセキュリティーを監視するとは、情けない。
最近、中国の公立病院が破産しているとの記事を見たが、根本的原因は、中国の病院のほとんどが、政府への社会保険請求において、架空、水増しを盛大に行い、国の積立金を食いつぶしたのが原因のようだ。あわてて中共政府の役人が調査、査察、規制を行って政府からの支払いが急減した為に公立病院から破産申告が出始めたという。こういう体質は、革命以前からの中国の伝統であり、例え軍隊が破産したと聞いても筆者には驚きではない。映像記事:中国の病院で異常事態…「75%が赤字」か?医師の給与激減、病院倒産、医療保険詐欺の闇が爆発!:

 映像記事:「日本人は知らない」世界のAI学者が五十音に隠された秘密を知り驚愕!:42の言語を扱ってきたAI研究者が、日本語だけで起きる不思議な現象に気づきました。調べると、1000年前の表にたどり着きます。
「これ、ただの文字じゃない。音の設計図だ」
ところが調べれば調べるほど、自分の思い込みが崩れていく——
完成していたのは、表ではありませんでした。
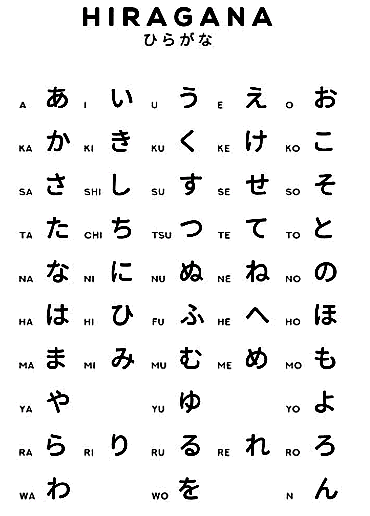 、、、初めて日本語ワープロを見たとき、その変換方法に驚いた記憶がある。書けない漢字でも、その読みの記憶さえあれば、複数の同音異義語から正しいのを選別して正しい文章を書ける。これがどれほど素晴らしいことか。
AIが幾ら間違った漢字を書きならべても、ほとんどの日本人は正しい漢字を思い出しながら意味を理解し読み進むことができる。他のほとんどの他言語では、音声からのAIの誤記が在っても、意味不明なまま読み進むしかない。携帯電話の日本語文字の変換に至っては、もうこれはマジックと言うしかない程の効率だ。分かりやすく、詳しく日本語の50音の特殊性を説明したこの映像記事は実に傑作で、同時に漢字の重要性も示している。発音を絵文字として
 脳裏に瞬時に浮かばせる漢字。改めて漢字交じりの文章の利便性を実感した。結果的に、漢字、ひらがな、カタカナ交じりの文章を一目見て内容を瞬時に正しく理解する速さは、同じ文章を他言語で読む場合と比べて、世界で日本人だけがダントツに速いとの結果が出ている。参考:「いろはにほへと」の続きと意味とは?いろは歌の作者は誰?覚え方は?:スゴイ日本人をつくっていた江戸時代:

 ポーランドは昨2025年、サイバー攻撃cyber attackの急増に直面し、2024年の約2.5倍に当たる27万件以上の攻撃が確認された。政府が2026年3月24日、明らかにした。このうち、25年12月に発生したエネルギーインフラに対する大規模なサイバー攻撃はNATO(北大西洋条約機構)やEU加盟国の中でも前例がないとされ、国家的な懸念を引き起こしている。この問題、日本も決して無関心ではいられない。完全と思われるサイバーテロ対策が実現するまで、重要なデータの完全デジタル化には注意が必要だろう。
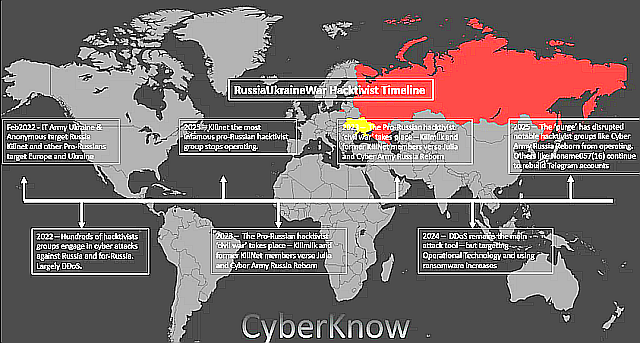
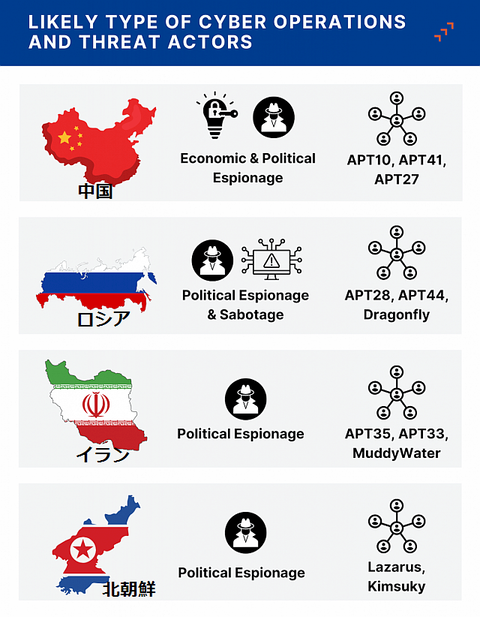 また筆者の知るところでは、特に右のロシア、親露独裁国家群はサイバーテロを戦術として開発しており、最近ではウクライナが、そして今回ポーランドが攻撃を受けている。その背景にいるとされるロシアだが、裏で彼ら国家レベルの親露サイバーテロ集団Pro-Russian hackersが情報や技術の交流
 を行っていると見るのが自然だろう。その脅威が世界中に、そして日本にも来つつあると、過去の事例から筆者は見ている。防衛できない時には、以下の様な事態が発生する。参考記事:Googleマップにもくっきり、中国製盗聴装置に狙われる沖縄海底ケーブルは「丸裸同然」: 参考英文記事
ポーランドのデジタル担当次官は記者会見で、「我々は長年サイバースペースにおける戦いを続けており、インシデントや攻撃の件数は年々大幅に増加している」と述べ、サイバー攻撃の深刻さを強調した。特にエネルギー分野を狙った攻撃は破壊的な性質を持ち、金融目的のランサムウェア攻撃とは一線を画しているという。
25年12月29日、ポーランド国内の熱電併給(CHP)プラントと複数の風力・太陽光発電施設が標的となった。これらの施設は合わせて約50万人の熱供給を担っており、攻撃は同日未明から午後にかけて連続して実行された。大規模な停電には至らなかったものの、攻撃の内容が破壊的であったため、サイバー防衛当局が報告書を公開し、詳細を公表してサイバーコミュニティに分析支援を求めた。
 ポーランド政府は攻撃の背後に単一の脅威主体が存在すると分析している。攻撃に使用されたインフラや手法から、ロシアの国家的なサイバー集団Pro-Russian hackersと関連があるとみられる「ドラゴンフライ(Dragonfly)」や「サンドワーム(Sandworm)」などの名前が専門家の間で挙がっている。
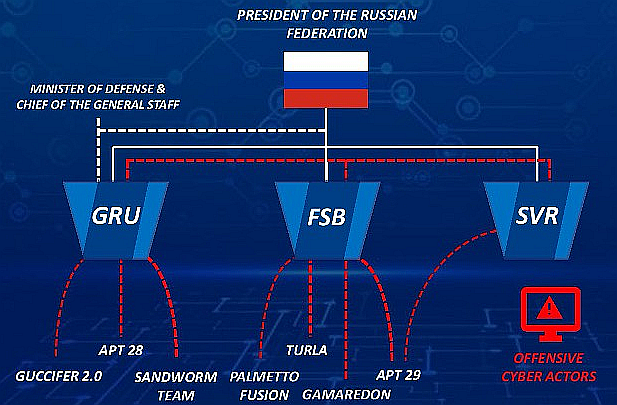 ドラゴンフライはロシア連邦保安庁(FSB)に関連するとされ、これまでエネルギー分野を標的とした活動歴がある一方、破壊的な攻撃は今回が初めてとの見方がある。また、サンドワームはロシア軍参謀本部情報総局(GRU)と結びつく高度な攻撃主体として知られており、使用されたマルウェアの手口がこの集団に類似していると分析する情報セキュリティ企業の報告もある。図内のSVRは、旧KGBロシア対外情報庁。
 ポーランド政府はじめ一部専門家は、こうした攻撃活動がロシアとの緊張関係や地政学的な対立と無関係ではないとの見方を示している。2022年にウクライナ侵攻が始まって以降、ポーランドはロシアからのサイバー脅威を重視し、サイバー防御態勢を強化してきたが、今回の事件は防衛体制のさらなる強化と国際的な連携の必要性を浮き彫りにした。
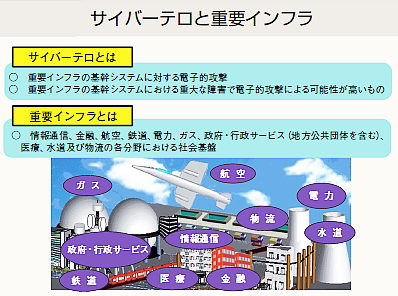 ポーランドのサイバー防衛戦略は政府機関、民間企業、サイバーセキュリティ専門家が一体となって防御力を高める方向へ舵を切っている。特にエネルギー、通信、金融など重要インフラを担うセクターでは、侵入検知やインシデント共有の仕組みが強化され、ポーランド政府はサイバー防衛の専門人材育成や最新技術への投資を加速させる方針を示し、国内の企業や団体との連携を深めて防御態勢の強化に取り組む姿勢を打ち出している。また、EUやNATO加盟国との情報共有や合同演習も進められているが、今回のような高度で破壊的な攻撃に対しては引き続き警戒が必要だという認識が広がっている。参照記事 参考記事:ロシアハッカーSandwormのサブグループが欧米の複数組織を侵害、マイクロソフトが発表:参考記事:Pro-Russian hackers target Italian banks and airports in cyber attack:英文記事:ロシア連邦情報戦入門書A Russian Federation Information Warfare Primer:過去ブログ:2026年3月通信後進国に後退したロシアに明るい未来はない:

 ロシアが通信規制を一段と厳しくしている。モスクワで3月上旬からモバイル通信の接続が困難になった。通信アプリ「テレグラム」の制限にも乗り出し、国産アプリへ切り替えを迫る。5年目に入ったウクライナ侵略では戦死者が拡大する一方で戦況は膠着しており、通信の制限で批判の封じ込めを図る。参照記事 映像記事:ネットが消える。モスクワで頻発する「通信遮断」と、追い詰められた人々の本音:今のロシアがヤバすぎる…モスクワでネット遮断?シベリアで家畜の殺処分、、、:
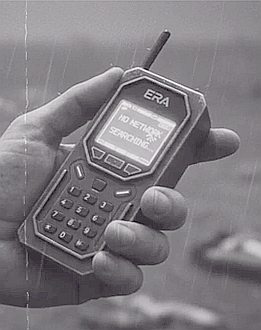 映像記事:戦場で最も危険な兵器は、砲でもミサイルでもなかった――それは一台のスマートフォンだった。 この映像では、ロシア兵士に配給される通信機器は中国製で、この電波は簡単に傍受できると説明している。また、
暗号化通信「ERA」がなぜ機能しなかったのか。
なぜ将官クラスの位置が次々と特定されたのか。
そして、電磁波領域での失策が、いかにして指揮系統の沈黙へと連鎖したのか等を詳しく説明している。一部の兵士、高官が、禁止されているスマートフォンを使うと、ウクライナ軍が即座に発信位置を特定して攻撃し、多くの兵士や将官クラスが犠牲になっているという。
2026年3月22日のウクライナメディアは、ウクライナ軍は前線全体でロシア軍を押し返し続け、ウクライナ参謀本部によると、ロシア軍はこの直近の1日だけで940人の人的損失(死傷者)を被(こうむ)ったと報じている。侵略開始の2022年2月24日から2026年3月22日のロシア軍の損失は以下の通り。( )内の数字は、直近1日の22日の集計。
兵士:死傷者約128万7880人(940)、戦車:1万1793輌(3)、装甲戦闘車:2万4263台(1)、砲撃システム:2万8638台(30)、多連装ロケットシステムMLRS:1694台(3)、対空システム:1336台(3)、航空機;435、無人機:19万870機(1885)、巡航ミサイル;4468機、艦船、ボート:33隻、潜水艦:2隻、車両、タンカー:8万4639台(121)、特殊装備;4098(2)等。
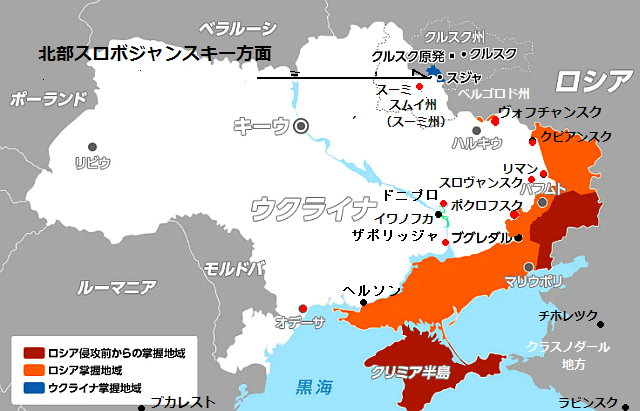 最近の戦況:ロシア軍はライマン(リマン)Lyman方面の7つの枢軸に大規模な攻撃を開始し、500人以上の兵力と数十台の装甲車両を投入した。この攻撃にウクライナ軍は、数週間の準備とウクライナの兵站への武装の強化を経て、第1戦車軍と第20連合軍の部隊が参加した。ウクライナ軍はあらゆる分野で防御を調整し、あらゆる面で攻撃を撃退することに成功した。
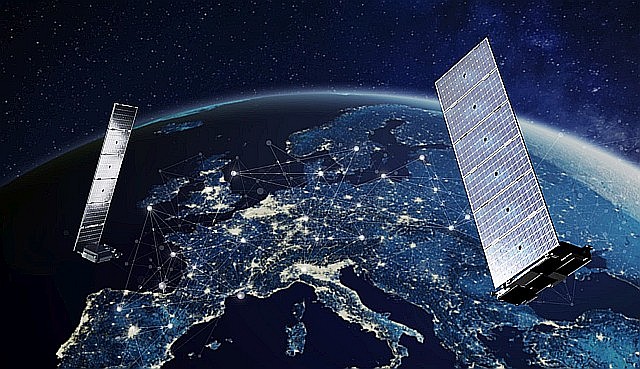 ウォール・ストリート・ジャーナル紙によると、ロシア軍が米企業の衛星通信スターリンク(Starlink)へのアクセスを失った後、ウクライナ軍は過去2年以上で最大の領土獲得を達成した。衛星インターネットの混乱により、ロシアの連携は著しく弱まり、ドローン作戦の効率が低下した。
 その結果、ウクライナは敵の通信の隙を突いて、主要地域の約380平方キロメートルを取り戻した。英文記事
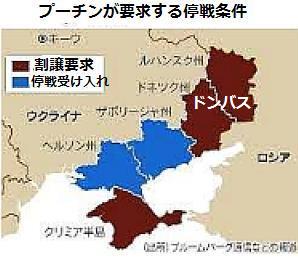
、、、ロシア軍はこれまでも、リマン辺りから西方面へ幾度も進撃しているが、毎回ウクライナの待ち伏せで敗退し、記録的な損失を出している。プーチンの支配地拡大の命令の根拠は、右の図から読み取れる。またロシア国内では、一般的にウクライナ戦争での死傷者は200万人と囁(ささや)かれている。 過去ブログ:2026年3月日本がウクライナへ重機38台を無償供与と3月の春の攻勢まとめ:2月ロシアが無人機攻撃でマスク氏企業の通信衛星「スターリンク」を使用?>遮断:映像:Russians DEMANDING Putin To Resign ロシア人はプーチンの退陣を求める:

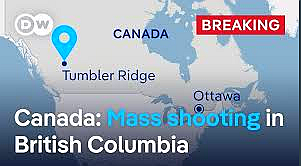
 2026年2月10日、ブリティッシュコロンビア州タンブラーリッジで起きた恐ろしい銃乱射事件A horrific mass shooting in Tumbler Ridge, British Columbiaで、9人の犠牲者と銃撃犯が死亡し、このうち7人は中等学校で銃撃され死亡し、学校では銃撃を行ったとみられる、ドレスを着た女装人物も遺体で発見された。王立カナダ騎馬警察(RCMP)は、27人が負傷し、そのうち2人が重傷と発表した。
RCMPは銃撃犯の身元や経歴を明らかにしていないが、ジュノ・ニュースは容疑者が、15歳からトランスジェンダーであると自認する17歳のジェシー・ストラングJesse Strang, who identified as transgender.であることを確認した。
警察は当初、容疑者を「ドレスを着た茶色の髪の女性」と説明し、容疑者は自傷による死亡状態で現場で発見されたと発表した。
6人の犠牲者が学校で発見され、1人は病院に搬送される途中で死亡、2人は命を脅かす重傷を負ってバンクーバーに空輸された。他の25人は命に別条はないが、治療を受けた。当局はまた、近くの住宅で銃撃犯の家族とみられる追加の犠牲者2人も報告した。参照記事 英文記事 英文記事 *その後の報道には、犠牲者8人、自殺した容疑者は元生徒の18歳との映像記事もある。ニュース映像
、、、当局によれば、カナダ史上2番目に死者数の多い学校銃乱射事件だという。 タンブラー リッジはバンクーバーから約 1,136 マイル北、ロッキー山脈の麓に位置し、人口は推定 2,400 ~ 2,700 人。 絵のように美しい渓谷の町は、湖、川、滝、ハイキング コースで知られ、 周辺地域は、何百もの恐竜の足跡と化石の発見が保存されているため、ユネスコ世界ジオパークの地位を獲得した。 町議会議員らは以前、この地域を「信じられないほど安全な地域」と評していた。小中の生徒は約175人とされる。最初の一報で容疑者は女性とあり「まさか?」と思ったが、事実は、小説より奇なりだった。

 韓国のEU大手クーパン(Coupang:韓国を拠点とするアジア最大級のEコマース(電子商取引)企業)の創業者であるキム・ボム(Bom Kim)会長が2025年12月28日、同社で発生した大規模な顧客データ漏洩を受けて公式に謝罪し、被害者への補償策を提示する意向を示した。これは先月に漏洩事故が公表されて以来、キム氏が初めて直接コメントしたもので、同社の韓国向け公式サイトに声明を掲載した。
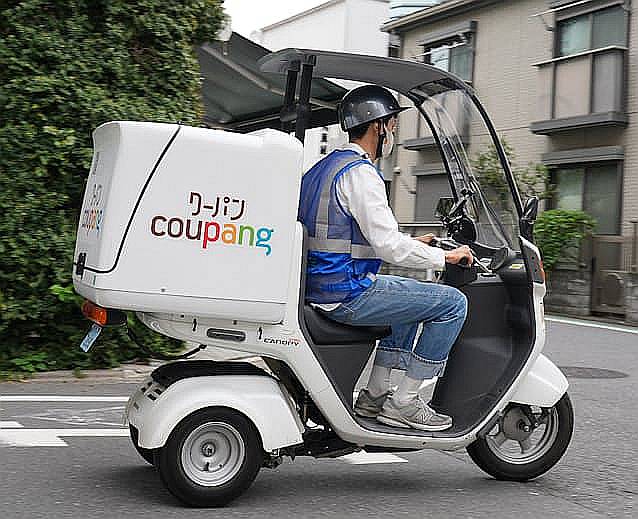 *
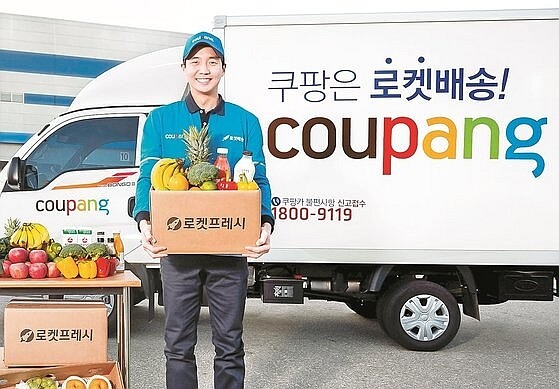 クーパンは食料品や日用品を注文したら、最短10分で届けてくれる、クイックデリバリーサービスで、2021年6月に日本市場に進出し、東京都内の一部地域で食品や日用品の即時配達サービスを提供していたが、2023年3月に一旦サービスを終了し、撤退した。
キム氏は声明の中で、「この度の個人情報漏洩により多くの顧客と国民に大きな懸念と不便を与えたことを深く反省し、心から謝罪する」と述べた。声明は韓国語で掲載され、漏洩事故について同社の責任を認める内容となっている。
漏洩したデータはクーパンの利用者約3300万件分、元従業員がこの情報を個人用コンピュータに保存していたが、第三者に転送・販売された形跡はないと同社は説明している。漏洩した情報は政府当局と協力して完全に回収・削除されたものの、個人情報保護の不備を巡って批判が強まっている。
キム氏はまた、被害を受けた顧客向けの補償計画をできるだけ早く発表すると約束したが、具体的な補償内容や対象範囲については明らかにしなかった。今後の補償策については詳細を詰めつつ、適切な時期に公表する方針を示している。クーパンはニューヨーク証券取引所に上場しているが、漏洩事故は韓国内での信頼低下につながり、企業としての評判や顧客基盤にも影響を及ぼしている。参照記事
、、、情報がデジタル化され、データが金になる時代になって、セキュリティー(防犯対策)が追い付かなくなっている。幾らデジタル的にデータファイルに鍵をかけて悪意の侵入を防いでも、それを持つ側の人間が意図的に持ち出すことまでは防止できない。それが国家的な情報であれば、そこに含まれる一人々は、或る日勝手に被害者にも加害者にも好きに色付けできる。幾ら管理者を増やしても、情報の存在を目視や物理的に監視できない以上、常時チェックするのは不可能で、まして個人が自分で自分のデータの確認もできない。
 空想では無く、中国ではそんな状態で、国民を国が国の基準で色分けし、ある人が何かを犯せば、その色も変わる。幾ら後悔しても、努力して生まれ変わっても付けられたデジタルデータの色は変らない。自分が何色なのかも確認できない中で、付けた方は何時でも確認できる不公平さは、個人の自由を奪い、努力の無意味さを投げつけてくる。そんな状態を我慢せず、少しでも自由に、多くを学んで人生を切り開こうと思えば住む国を変え、或は亡命するしかない。異国に潜りこんだは彼らは儲けるのに必死であり、其のためには手段を選ばない。そこの国民が其れを非難すれば、差別だと騒ぐ。人の住処(すみか)にまで急に入って来て許されるのは猫だけである。猫は裏切らず、ひっそりと静かに環境に順応し、トイレの場所も守るからだ。だから日本人は猫が好きだ。決して食べたりしないし、猫も人を襲わない。

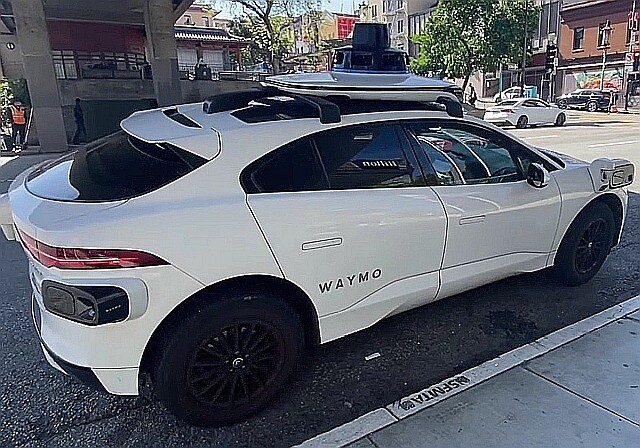
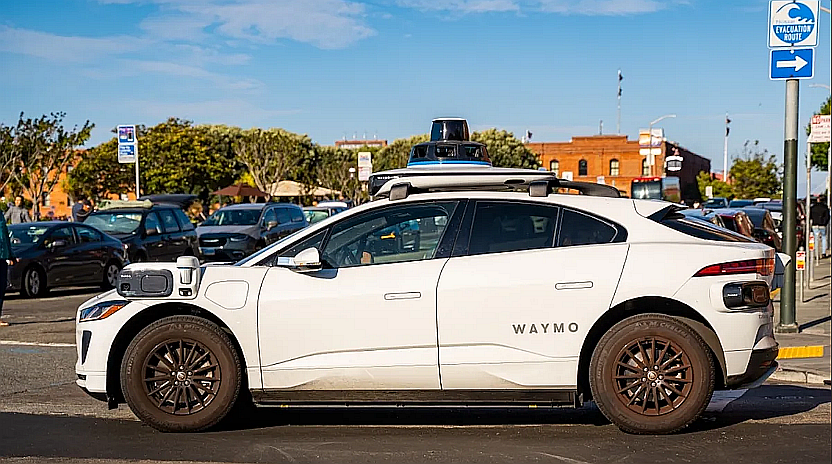 2025年12月20日(現地時間)午後2時30分ごろ、米サンフランシスコのグローブ・ストリート周辺では道路の信号機が一斉に作動しなくなり、飲食店や商店の照明も消えた。都市で大規模停電が発生したのだ。近くの公演会場ではコンサートが中止になり、クリスマスを前ににぎわっていた街は車と人でさらにごった返した。信号は消えたが、車は通行人を避けながら秩序を守って動いた。しかし、ほどなくして市内の道路は混乱に陥った。その主犯は、グーグルが運営する自動運転の無人タクシー(ロボタクシー)「ウェイモWAYMO」だった。
ウェイモは2025年11月12日、カリフォルニア州サンフランシスコ・ベイエリア、同州ロサンゼルス、アリゾナ州フェニックスの3都市で、高速道路を含む完全無人走行を開始し、2025年12月時点で、全米での年間の有料乗車回数は1,400万回以上に達した。2025年末までに、サービス開始以来の累計乗車回数は2,000万回を超える見込み。参照記事
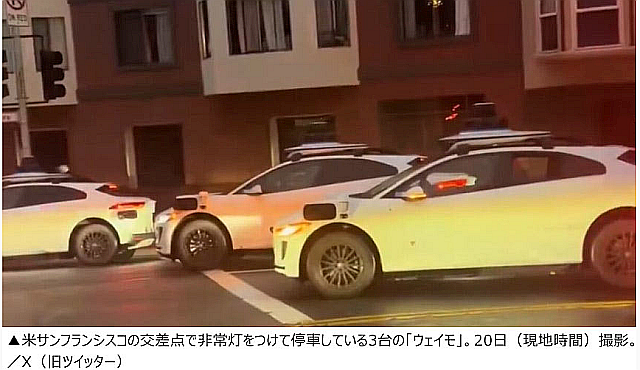 ウェイモは、停電発生地域の交差点や道路の至る所で赤い非常灯をつけて止まり始めた。信号機のように従うべきルールがなくなった上、通信信号が弱まったため、安全な運転ができないと判断した運営者がタクシーのコールサービスを停止したからだ。
海外メディアは「自動運転の車にいくら精巧なセンサーがついていても、結局は都市の電力網や通信網といった外部のインフラに大々的に依存しているという事実を如実に示した」と分析した。
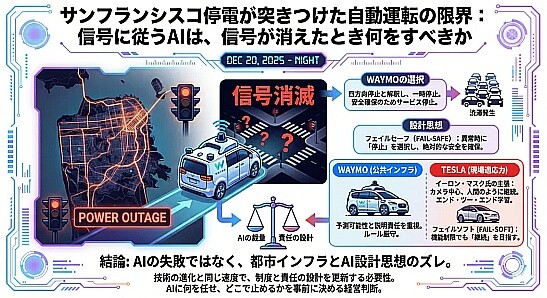 この日の停電は、サンフランシスコの電力会社PG&Eの変電所火災が原因だった。CNBCなどによると、午後1時9分ごろ停電が始まり、市内全体の30%に当たる13万世帯(商業施設を含む)が影響を受けたという。電力の供給は徐々に再開されている。 ウェイモは停電の間、事実上ずっと立ち往生していた。ウェイモは都市の精密な地図に基づいて訓練され、その通りに動いてレーダーやカメラなどのセンサーで信号機やリアルタイムの状況を認識する。もし人間の運転手であれば、停電や故障によって信号のランプが消えてしまっても、交差点で車の流れを見極めて臨機応変に動くことができる。しかし、信号機のランプを認識することができなくなったウェイモは、あらかじめ設計されたプログラムに基づいて「安全な運転が不可能」と判断し、自ら止まってしまったのだ。参照記事 参照記事
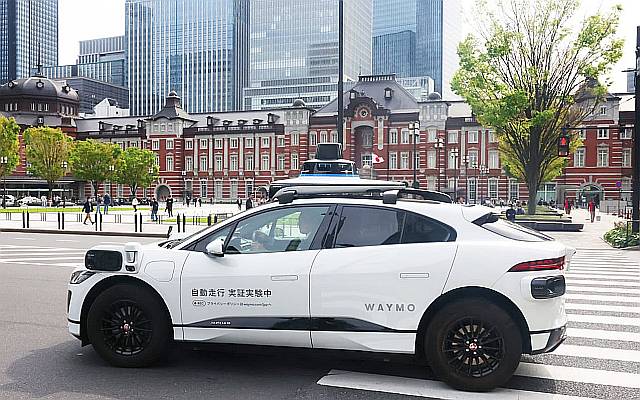 米アルファベット傘下のウェイモは2025年4月17日、自動運転のために道路周辺のデータを集める車両を東京・丸の内で走らせた。配車アプリ大手のGO(東京・港)や日本交通(東京・千代田)と組み、地図データを作る。今後の自動運転の実現を狙う。写真は、日本交通のドライバーが運転するウェイモの車両(17日、東京都千代田区)。車両の前後や上部に高速回転するレーザーセンサー「LiDAR(ライダー)」やレーダーを備え、道路周辺の障害物などのデータを取得する。参照記事 、、、今のままでは、停電時に自動運転車が道路上の障害物になる可能性がある。日本での対策はされているのだろうか?

 フランスの検察当局は2025年12月24日、親ロシア系のハッカー集団Pro-Russian hackersが郵政公社(La Poste)に対する大規模なサイバー攻撃の責任を主張したと発表した。この攻撃はクリスマス直前の配送時期に発生し、郵便物や小包の追跡が不能になるなど、国内の物流網に深刻な混乱をもたらしている。
攻撃は12月22日に始まり、公社の中央コンピューターシステムを標的とした分散型サービス拒否攻撃(DDoS)として確認された。この攻撃により同社のオンラインサービスは停止し、小包の追跡情報や内部管理システムが機能しなくなった。さらに同社の銀行部門(La Banque Postale)のオンライン決済サービスも影響を受け、利用者は通常の支払い処理に支障をきたした。

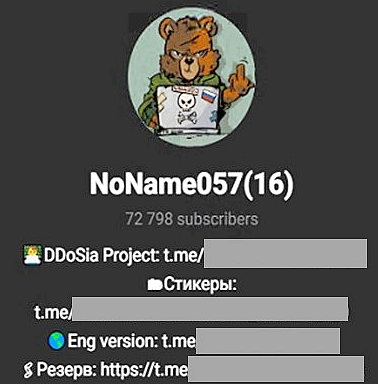 検察によると、犯行声明を出したのは2022年3月ごろ出現した「Noname057」と名乗る親ロシアのハッカー集団。過去にもNATO関連イベントやオランダでの首脳会談、フランス政府機関のウェブサイトなどを標的にしたサイバー攻撃を展開してきたとされる。この集団は今年に入って欧州各国の警察当局が合同で実施した大規模な取り締まりの対象にもなり、100以上のサーバーが世界各地で押収され、フランスとスペインで2件の逮捕、複数の逮捕状発行に至ったが、活動再開後も攻撃を続けているという。
専門家は、重要インフラへのサイバー攻撃が年々高度化・複雑化していると指摘し、政府と民間企業が連携して防御体制を強化する必要性を訴えている。また、金融サービスや物流など国民生活に直結するシス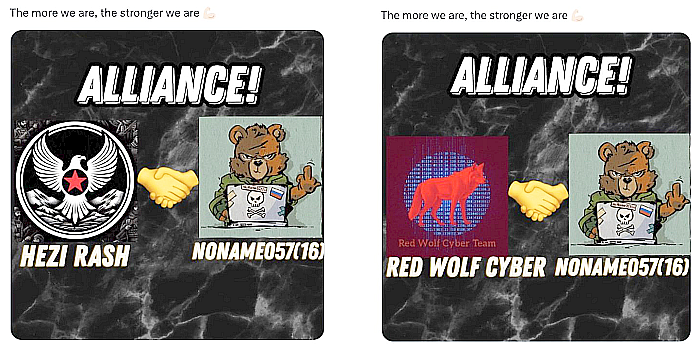 テムの安全性を確保することが、欧州全体の安全保障戦略にとっても喫緊の課題であるとの声が高まっている。参照記事 英文記事Pro-Russian hackers claim French postal service cyberattack: 、、、日本も充分に狙われる可能性が在り、個人的にはマイナンバーなどへの心配が尽きない。ハッカー集団は常に他の世界中の集団と同盟Allianceを結び、強力な犯罪集団に成長している。つまり、日本だけが単独で対策を練っても対応は困難だと思われる。参考:ハクティビスト(hactivist)とは?日本を標的とした最新のサイバー攻撃を解説:

 ラピダスは2025年7月に最先端2ナノ世代のトランジスタの試作品を発表し、年度内に先行顧客向けに製品の設計情報(PDK)をリリースできるとしている。同社が掲げる2027年までの量産開始の目標は達成できるのか。
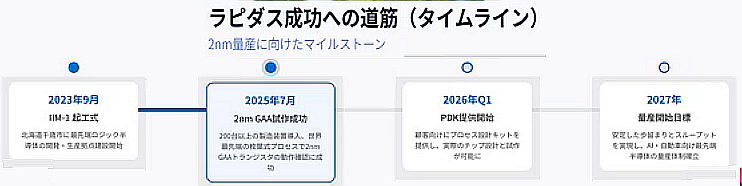 また、予算が限られている中での3方向戦略(ラピダスによる最先端チップ量産/TSMCなど外資を引き込んでのレガシー半導体製造/装置や材料)はうまくいくのか──。その詳細については、参照映像記事
ニューズウィーク日本版
:日の丸半導体「再び覇権」は厳しいが…ラピダス2ナノ試作成功≒量産化メド?/過去には、世界を席巻した日本は「勝者のジレンマ」で凋落した:を閲覧願いたい。解説は、経済評論家の加谷珪一氏、聞き手は長岡義博(ニューズウィーク日本版編集長)氏。 参考映像記事:「ラピダス2ナノ半導体・量産化の展望」と「日の丸半導体の行方」:
 過去ブログ:2025年9月本格稼働間近!2nm 最先端トランジスタとは??ラピダスの挑戦:8月NTTが開発した「光半導体」で世界が激変と6Gで狙うデジタル植民地脱出:7月北海道千歳市のラピダスが2ナノ
 半導体の試作成功、キャノンは1ナノ製造装置開発:1月デンマークが自治領グリーンランド、北極圏の軍事力強化表明:
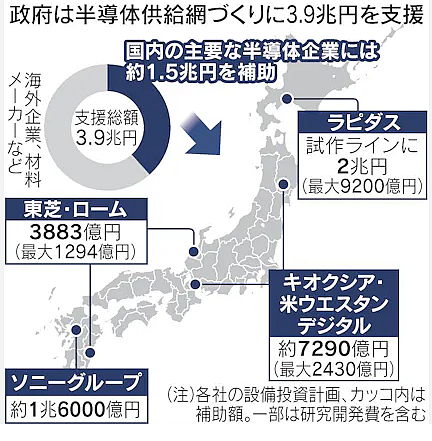
、、、かつては世界に先駆けノートパソコンまで作った日本だったが、価格競争やOSなどのソフト開発で米国から規制を受けた事などもあり凋落し、以後米国がトップに君臨して来た。ラピダスは今、IBMなどと共同開発の面もあり、少しは安心できるが何が起きるか分からない、競争の激しい世界でもある。左の表のように、ラピダスの他数社が国内で半導体関連事業を立ち上げており、政府が積極支援を行っている。表は2024年7月の物 参照記事 参考映像:小池社長に問う「ラピダスが勝つには」:
 一時中国への進出で頂点を極めた韓国勢は、今足元をすくわれ自力復活はむづかしい。儲けだけに走り、複雑な国際情勢に目を向けず、ビジネスで謙虚さhumilityを欠いた結果でもある。失った信頼
trustは、製品開発だけで補えるものでは無い。その裏には、儲ける事が優秀さExcellenceの証明だと、国民に暗示をかけた韓国政治の愚かさstupidity、放漫さirresponsible、場当たり的政策もある。そもそも放漫さの権化embodiment、personification 中国で儲けようとしたのが間違いだったのだと思う。韓国企業は、結果的に人材を引き抜かれ、自滅を招いてしまった。中国は、そうやって急成長してきたのだ。 参照記事:謙虚さは成長角度を上げる:映像記事全29分36秒:15分26秒から 崩壊したサムスンの半導体: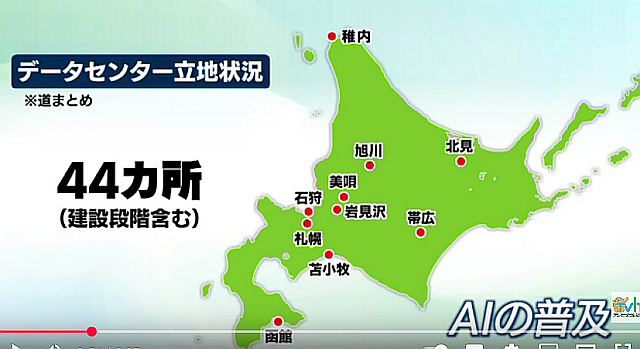
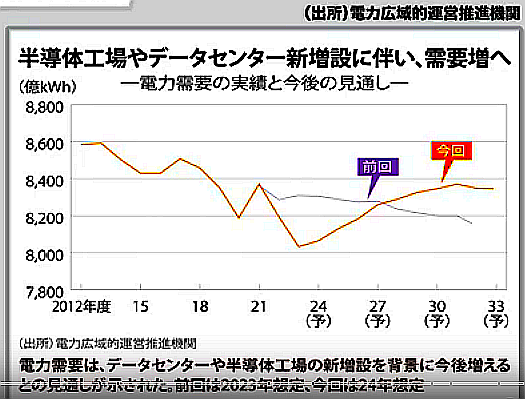 ついでだが、新たな産業の活発化は歓迎すべきだが、新たな問題も浮上している。映像解説:データセンター急増!電力が足りなくなる?電力需要の見通しに異変と対策の状況:こんな状況を見れば、EVの普及も意図的に、もうしばらく先送りするのが賢明だと思われる。電力不足だけ見ても、乗り越えるには、さらなる技術革新、計画的インフラの充実と知恵が要る。北海道にデータセンターが集まるのは、センターの冷房の為の電力消費を軽減する為、年間を通じて冷涼な気温を求めるからだ。 参考映像記事:データセンター 北海道内に続々建設…その理由は?:【データセンターが電力を“食い尽くす”】2034年までに2900テラワット?AIで急増する電力消費:

 中国サイバースペース管理局(CAC):以下CAC は2025年9月22日、SNSを対象とした大規模な取り締まりを2か月間にわたって実施すると発表した。「対立を煽る悪意ある投稿」や「世の中への倦怠感など否定的な人生観」を含むコンテンツを規制するとしている。右は、小紅書(Xiaohongshu、中国版インスタグラムのようなサービス)のロゴ:参考記事::
低俗、ポルノ、反政府的、その他有害なコンテンツは厳しく規制されている中国では、人気SNSサービス3件に対し、コンテンツ管理の不備を理由に罰則が科せられ、CACは9月20日、微博(Weibo)と快手(Kuaishou)に対して懲戒・罰則措置を行うと発表。両サービスでは、セレブ関連ニュースや「望ましくない」コンテンツが強調されていたと指摘した。9月11日には、小紅書に対しても同様の措置が発表されていた。
新たに発表された2か月間の取り締まりについて、開始日は明らかにされていないが、CACは「対立や暴力を煽る投稿、社会に有害・悪質な情報の拡散」が対象になると説明。取り締まりの対象には、経済、金融、社会福祉、公共政策に関する「噂」の拡散も含まれる。AFPによると、Weiboは以前から経済に関する悲観的な投稿について警告していたという。
CACは社会現象を意図的に悪意を持って解釈し、特定のネガティブな個別事例だけを一方的に大げさに取り上げたり、人生や社会に対する否定的・疲弊した見方を広めたりする行為にも言及している。
 これは、若者が過酷な労働文化を避けて楽に過ごすライフスタイルを表現した、いわゆる「寝そべり(lying
flat):寝そべり主義 躺平(タンピン)主義」や
 「腐らせ(letting it rot):諦め 摆烂(バイラン)」文化(もう頑張るのは止めて最低限の生活に甘んじ寝ていよう等虚無的な志向)への言及と見られる。
CACは今回の取り締まりについて、「より文明的で理性的なオンライン環境を育むこと」を目的としていると説明している。
 、、、、2021年に「躺平(タンピン)」 が、そして今は「摆烂(バイラン・放置して腐らせる)」が最新の働き方のトレンドで、不満を抱えた社会人の共感を得ているという。日本人なら、それでも何とか生きがいを見つけようとするだろうが、努力するのを否定し、放棄しようという社会現象に中共政府が腰を上げた。だが其の前に、中共政府が「文明的で理性的」で無く、党紀、党則が優先で規制だらけで中国社会を閉塞状態にしていることが問題だと筆者は思うのだが、、、、。
そもそも家族制度にまで長年政府が介入し、今は終了した「一人っ子政策」が諸悪の根源だと筆者は見ている。其の事で、中国の伝統的社会秩序も通念も破壊され、最も基本的な「自由に楽しく生きたい」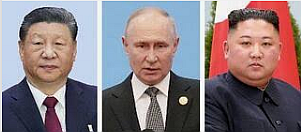 という夢さえ持てなくなったのが中国の現状ではないか?
いつまでも続く国民不在の富国強兵に、国民が「国とは何か?」と疑問を持っても不思議はなく、メリハリの 無い、国民不在の不正にまみれた非科学的な国政を続ければ、国民は生きる意欲さえも失っていく。恐らく習近平自身は、インターネットも使えないだろう。今は21世紀、国際社会は大きく変わり、独裁的な社会秩序の維持は不自然で反国際的、人類の進化の歴史に逆行した暴挙だ。まして大義なき侵略、無防備な市民虐殺、民族弾圧など、狂人の行いだ。ウクライナ戦争は3人の狂人により今日も続いている。
、中国のドローン(無人機)の専門家がロシアに足を運び、欧米の制裁対象となっている国営軍需企業で無人機の技術開発に携わっていることが、欧州の安全保障当局者の話や関連書類で分かったと報じた 参照記事。
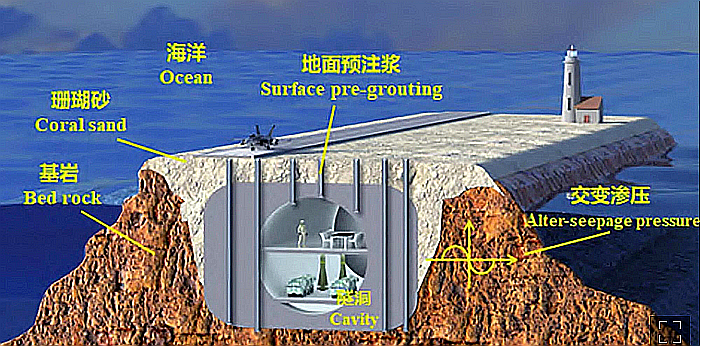
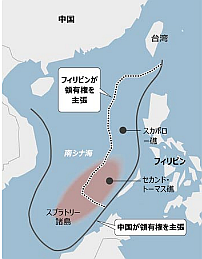 中国は多くの国内問題、ウクライナ侵略への加担の他に、南シナ海でもフィリピン領海で違法な領海侵犯を繰り返している。南シナ海の火薬庫スプラトリー(南沙)諸島に浮かぶ巨大な人工島は、近年、軍事的な拠点としての役割が強化され、地下トンネルを掘削する計画が密かに進められている。
その目的は何か?映像記事解説:「地盤沈下や地下トンネル掘削計画が浮上する南シナ海の中国人工島」: 一部の岩礁の基地では静かな地盤沈下の恐れも出ていて、170兆円とも言われる莫大な国家的投資が沈みつつあるとも言われている。映像:中国人工島がわずか2時間で沈没!:
香港紙サウスチャイナ・モーニング・ポスト(SCMP)によると、中国は南シナ海のスプラトリー諸島(中国名:南沙群島、ベトナム名:チュオンサ群島)のサンゴ礁基盤の岩礁7カ所に人工島を作った後、軍事施設として利用しているという。当然、甚大な自然破壊が行われている。 参照記事 最早、こんな国に敬意を示す必要は無いだろう。そんな国の独裁者を、国賓で迎えようとしたのが自民党二階だ。

 ビル・ゲイツ(Bill Gates)が、長年続いてきた医師と教師の人材不足は、AI(人工知能)によってまもなく解消される可能性があると語った。公衆衛生に長く取り組んできた彼は、特にインドやアフリカの国々では今も医療従事者が不足していると指摘し「AIが導入されれば、医療の知識を提供するようになり、人手不足は解消されるようになる」と、ゲイツは2025年4月11日に公開されたポッドキャスト「People by WTF」の中で語った。同じことは教師にも当てはまるだろう。AIの発展によって、より多くの人が容易に情報へアクセスし、独学できるようになっているからだ。また、この億万長者は、「AIは、肉体労働を含む労働力の不足も補うようになるだろう」と語った。参照記事:ビル・ゲイツによると、代替は無理と考えられていた2つの仕事もAIが奪っていく:
一方で、ChatGPTは教師や教授、音楽家、パフォーマー、芸術家、デザイナーといった職業は、AIに代替されにくいと回答したが、実際には、AIはすでに小説を執筆したり、少なくとも執筆のサポートをしたりしているため、そのうちに人間が物語を作ることから排除される可能性も考えられる。参照記事:AIの影響を受けにくい職種は何か…ChatGPTの回答は?:」
、、、、毎度のことだが、最先端の便利な技術は、すぐに犯罪に利用される。ドローンが普及すると、すぐに麻薬密輸に使われた。筆者が危惧するのは経済犯罪への利用で、サイバーテロで、ビットコインなどの電子マネー、金融機関へのハッカー攻撃などでは、すでに起きていると言われる。最近では、中国から日本の証券会社の個人口座が狙われた。現金の抜き取りは監視、防衛されていたが、ハッカーは、巧みな裏操作で個人口座の預金で他の国の株を買い、其の株価の上昇で利益を得ていたようだ。

 個人的には、古い写真がAIで動画にされたのを見て楽しんでいたが、大変な時代が来つつあるようだ。参考映像:100年以上前に生きる美女たちをAI技術で写真を動画に再生!:明治幕末総集編 幕末明治の女性たちが動き出す!150年後も輝き続ける彼女たちの物語:超感動!明治時代の写真をカラー化してAI技術で映像化してみた!:
近い将来AIの性能は100万倍もパワフルになるかもしれない。それをハードウェアの面から支える史上最速の「量子トランジスタ」が開発されたからだ。米国アリゾナ大学をはじめとする研究チームは、従来のシリコンベース・トランジスタのこの問題を克服するべく、量子と光で駆動するトランジスタを開発し、超高速コンピューティングの第一歩を踏み出した。AIソフトウェアに限られたことでは無いが、ソフトに比べ、遅れがちなハードウェアの進歩を加速させると期待されているが、とんでもない犯罪の起きる予感もする。参照記事

 サイバー攻撃を未然に防ぐ「能動的サイバー防御」を導入するための法律が成立し、政府は円滑に運用できるよう基本方針の作成などの準備を着実に進めるとともに、「通信の秘密」をめぐる懸念の払拭に向けて丁寧に説明を続ける。「能動的サイバー防御」を導入するための法律は2025年5月16日参議院本会議で採決が行われ、与野党の賛成多数で成立した。
一方、国会審議では政府が通信情報を取得することで、憲法が保障する「通信の自由」が侵害されないか懸念が相次いだ。政府は不正が疑われる情報のみが自動的に選別され恣意的な運用が行われない仕組みになっているとして、懸念の払拭に向け丁寧に説明を続ける方針です。参照記事 参考映像記事:攻撃の7割が日本へ 狙われるのはナゼ? 能動的サイバー防御で守れるのか【NIKKEI NEWS NEXT】:
、、、、2025年2月のブログに、「日本政府もやっと能動的な対応をするための法整備に着手した。余りにも遅すぎるとは言え、早くした方がいい。出来ない言い訳や責任回避、法の抜け道を探すのではなく、内部の事で在れ、悪事に対しては戦う姿勢の政府にならなければだめだ。自民党がどろ舟では、日本は勝ち残れない。」と書いたが、やっとサイバー攻撃に対し、先手を打ったり、攻撃的に出れるようになりそうだが、個人的には、省庁で職員の身分証代わりにマイナカードが使われており、それらが盗まれたり偽造されれば容易に機密情報へアクセスできるのではという懸念が在る。表向き、暗号入力が必要で、不正アクセスは出来ないとしているが、公務員の身分証への使用分だけでも情報へのアクセスが出来なくしても良いのでは?



