

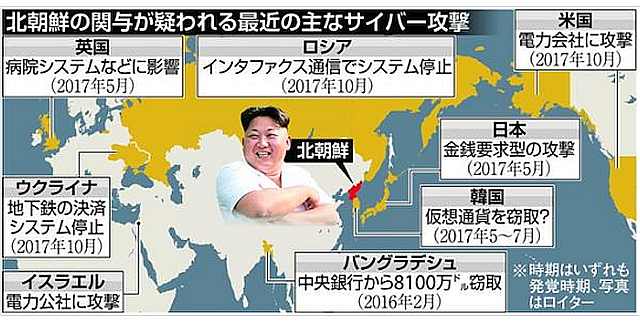
 米財務省 US Treasuryは2019年9月13日、北朝鮮が行ったとされる暗号化型身代金要求ウイルス「WannaCry(ワナクライ)」によるサイバー攻撃に関与したとして、北朝鮮政府が支援するハッカー集団North Korean hacking groups「ラザルスLazarus」「ブルーノロフBluenoroff 」「アンダリエルAndariel,」の3集団を制裁対象に指定した。
財務省は3集団が「不正な武器・ミサイル開発を進めるために悪質なサイバー攻撃に関与した」と指摘。その上で「既存の米国および国連の対北朝鮮制裁を堅持し、金融ネットワークのサイバーセキュリティー向上に向けて国際社会と協力していく」とした。
3集団のすべての米関連資産が制裁の対象となるほか、故意にこれら集団の取引を助けたりサービスを提供する外国金融機関も対象となる可能性がある。 財務省によると、ラザルスグループLazarus Groupは2017年、米国のほか、オーストラリアやカナダ、ニュージーランド、英国などでワナクライを使ったサイバー攻撃に関与。影響は少なくとも150カ国に及んだ。 2014年には、ソニーの米子会社ソニー・ピクチャーズ・エンターテイメントSony Pictures Entertainmentにもサイバー攻撃を仕掛けたという。ブルーノロフはラザルスと連携し、米国を経由してバングラデシュ中銀から約8000万ドルを盗み出した(2016年2月に発生、現在レートで約86億円)とされ、その後多くの模倣犯の出現も招いた。 また、アンダリエルは銀行のカード情報などを盗み出し現金を引き出したり、個人情報を不正に売却していたとみられる。

 2017年複数の韓国仮想通貨BTC取引所に対してハッキング攻撃を行った後、標的はヨーロッパや韓国の銀行グループ、ビットコイン取引所、ATM企業などへと広がり、グループは、世界中のビットコインBTCから、5億ドル(約540億円)$500 million以上を盗んだ疑いも持たれている。参照記事
独立セキュリティ専門家のアシュリー・シェンAshley Shen氏は『ビットコインがハッキングの対象になっている原因の一つは価格が上昇しているため、ハッカーにとっては美味しいターゲットだからです。また恐らく仮想通貨は不換紙幣より手に入れやすいため、ターゲットにされています』と語り、セキュリティ専門家は、Andariel、Lazarus、Bluenoroffなど北朝鮮だと思われるハッキング集団を追跡していると述べた。
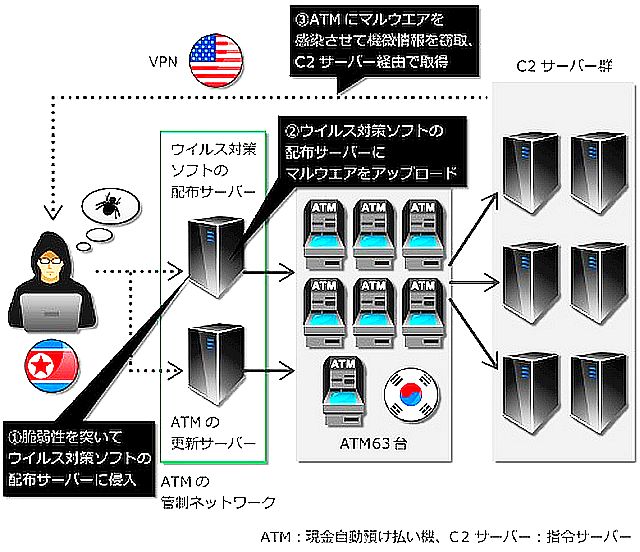 シェン氏は『我々が国家レベルハッカーの追跡する前は、ハッカーは機密データや情報を狙ってハック攻撃を仕掛けていました。しかし近日我々は、一部のAPTグループは銀行やビットコイン取引所などの金融機関のハックを企て、金銭的利益を得ようとしていることを判明しました』言います。
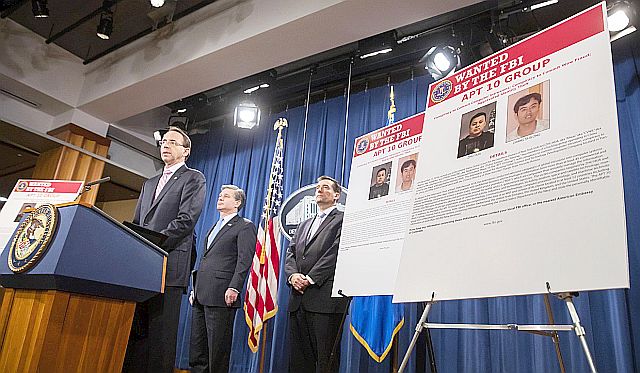 *APT攻撃(Advanced Persistent Threat)とはサイバー攻撃の一種で、特定のターゲットに対して持続的に攻撃・潜伏を行い、様々な手法を駆使して執拗なスパイ行為や妨害行為などを行うタイプの攻撃。世界中がATP攻撃を警戒する中で、中国人ハッカーによる、米国の防衛産業への接触も浮上し、中国軍部の関与も言われている。米国の華為
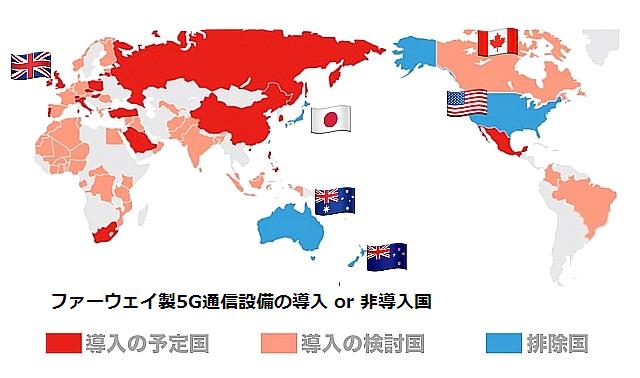 技術(ファーウェイ)排除の流れも、これらの事と無関係ではないだろう。 参照記事 参照記事 英文記事 英文記事 Lazarus (まとめ) 北朝鮮ハッカー集団、「サイバー防衛強国」イスラエル電力公社狙う インフラ攻撃「強化演習」 参照記事 英文記事 英文記事 参考:トレンドマイクロでは、2017 年上半期(1~6月)における国内外の脅威動向について分析 富士通やNTTデータにも侵入 中国政府系ハッカー 過去ブログ:2019年9月中国関与の太平洋横断ケーブル、安保懸念で米が阻止か 9月ファーウェイの黒い企業体質 8月通商問題で火花散らす米中 日本では華為スマフォ販売再開 7月ファーウェイ規制で、米国国会がトランプ氏より強硬姿勢



